黑群晖 NAS 存储规划:3 块 3T 硬盘与私密配置文件夹
摘要
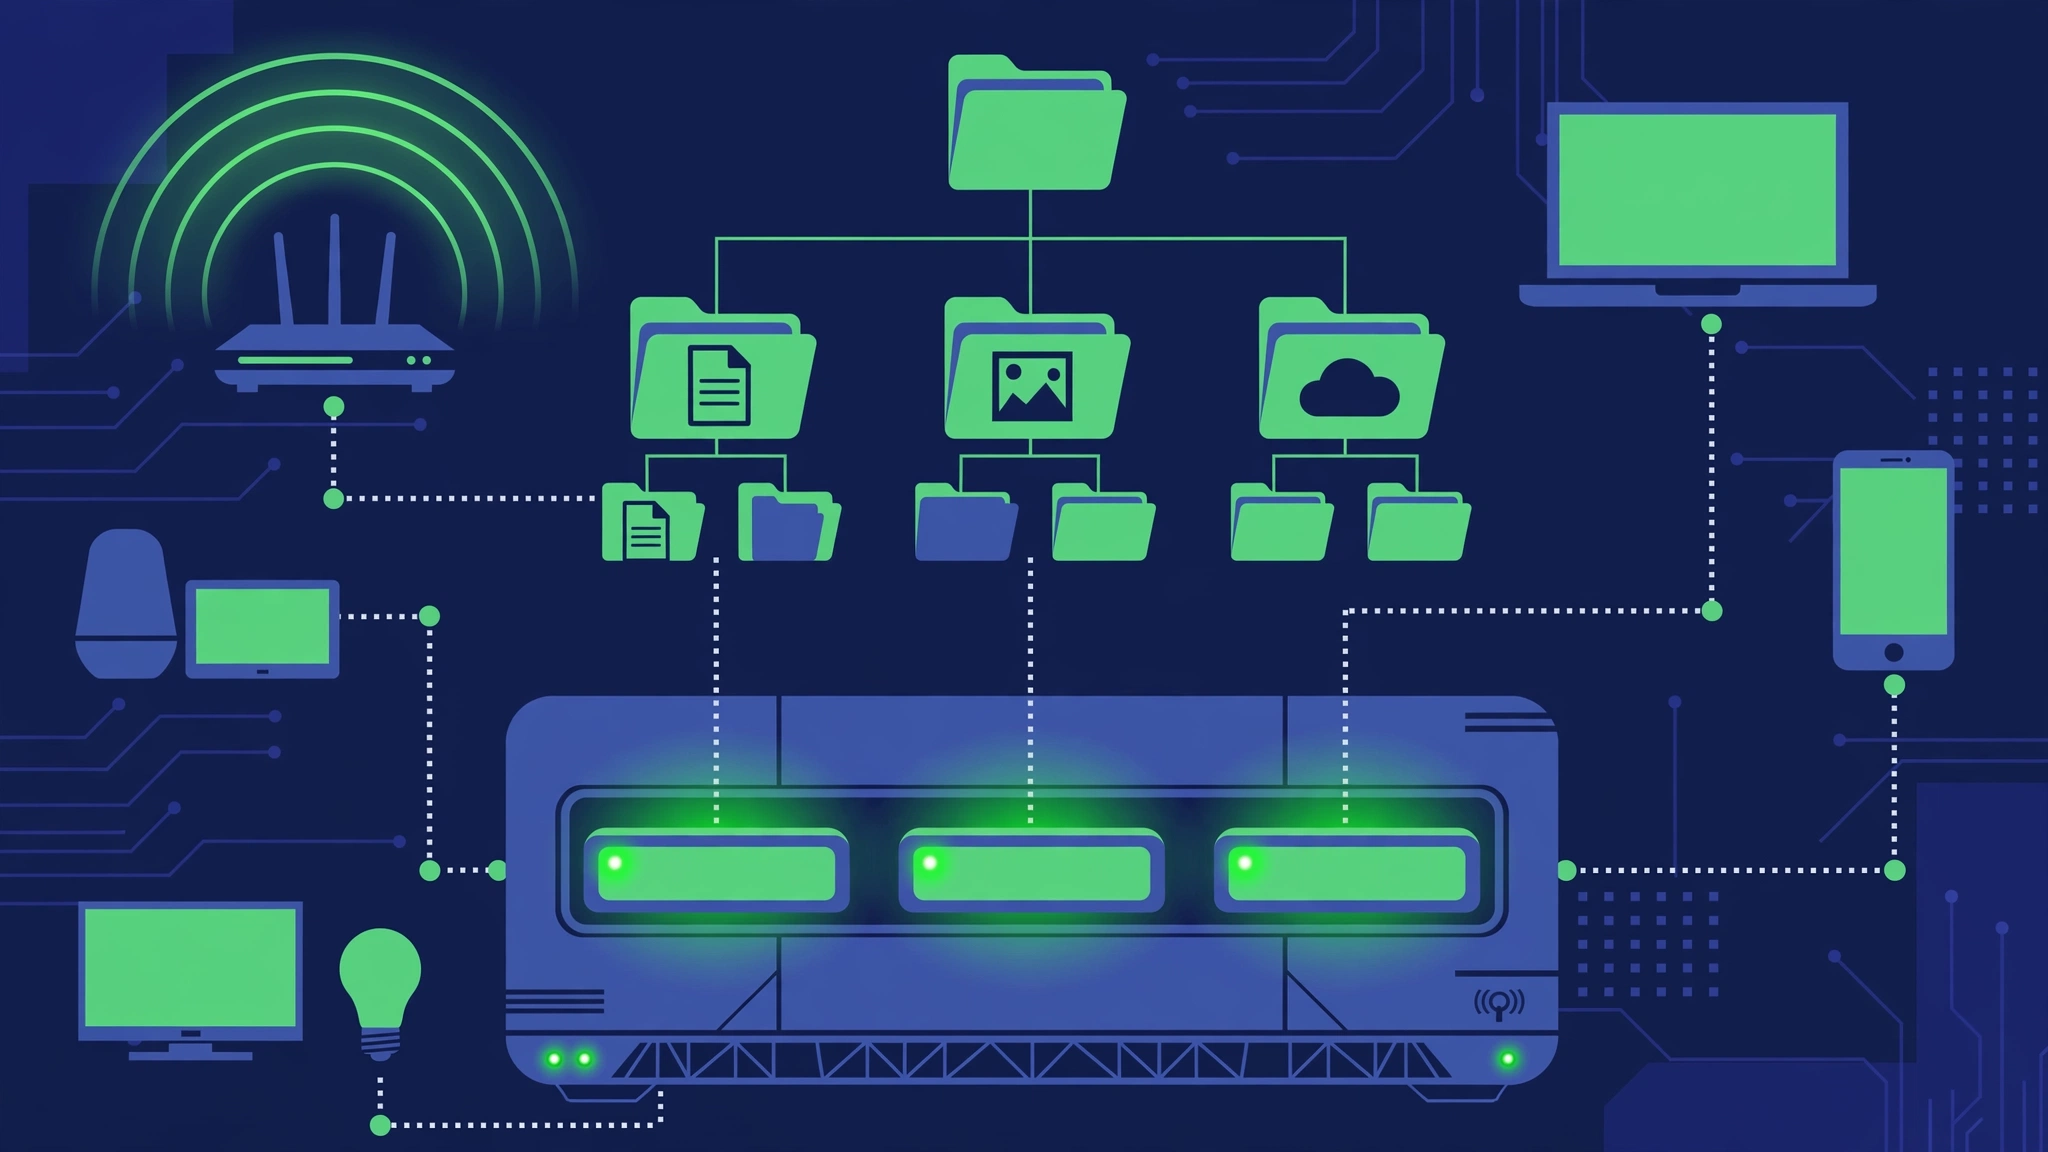
NAS 是家庭数据中心的"硬盘",所有备份、文件、归档最终都落在这里。这篇记录黑群晖(VM100,RR 引导,DSM,192.168.0.106)的存储规划:3 块 3T 硬盘(1×希捷 + 1×WD Green + 1×WD Red)的健康度检查与分工、共享文件夹的用途与权限矩阵、以及"私密配置"这个敏感配置专用共享的设计。记住一条红线:NAS 文件绝不能暴露给外人,任何共享方案先过安全关。
目录
- 一、硬件:VM100 黑群晖速览
- 二、三块 3T 硬盘:健康度与分工
- 三、共享文件夹规划:用途与权限矩阵
- 四、私密配置:敏感资料的专用共享
- 五、访问方式:内网为主,VPN 兜底
- 六、踩坑记录
- 七、总结
一、硬件:VM100 黑群晖速览
| 项目 | 数值 |
|---|---|
| 虚机 | VM100,PVE 上运行 |
| 引导 | RR(Redpill)引导 |
| 系统 | DSM(群晖系统) |
| 内网 IP | 192.168.0.106 |
| 硬盘 | 3 块 3T,直通物理盘 |
| 访问 | 内网 https://192.168.0.106:5001;VPN 内 https://10.88.0.1:28100 |
3 块硬盘是直通给 VM100 的物理盘,不是虚拟磁盘。直通的好处:SMART 健康信息直达,DSM 能看到真实的硬盘状态;性能无虚拟化损耗。代价:盘和虚机绑定,迁移麻烦。但对 NAS 这种"盘比机器重要"的场景,直通是正确选择。
二、三块 3T 硬盘:健康度与分工
| 盘 | 型号 | 健康度 | 分工 |
|---|---|---|---|
| 盘 1 | 希捷 3T | 正常(SMART 无告警) | 主存储 |
| 盘 2 | WD Green 3T | 正常 | 主存储 |
| 盘 3 | WD Red 3T | 正常 | 主存储 |
健康度检查是定期动作:DSM 的存储管理器里看 SMART 状态,重点关注待映射扇区数和重映射扇区数。之前审计时发现 sdb 有 51 个待映射扇区,后续观察未恶化,记在待观察清单里。硬盘没有"突然死亡",只有"没被注意到的慢性死亡",定期看 SMART 就是给硬盘做体检。
分工上,3 块盘做存储池(具体 RAID 类型按 DSM 配置),不单独分盘分用途。用户的习惯是"上新东西之前先盘存储底子",所以这里记一笔:当前可用空间最大的共享是 docker(含 PVEBackup),85G 可用;办公文件 2.1T 是最大头。任何新应用上架前,先看这张表。
WD Green 值得提一句:它是节能盘,频繁启停对寿命不友好。在 NAS 这种 7×24 场景里,Green 当数据盘是"能用但不推荐",下次扩容优先换 Red/Plus 系列。这是经验之谈,不算故障。
三、共享文件夹规划:用途与权限矩阵
| 共享 | 用途 | 权限 | 对外可见 |
|---|---|---|---|
| docker | PVEBackup(PVE 备份)、容器数据 | 管理员 + 备份服务 | 不可见 |
| 办公文件 | 日常办公文档(2.1T) | 办公相关账号 | 不可见 |
| 自动化办公 | 办公虚机的任务目录(inbox/out/logs/scripts/templates/archive) | 办公虚机 | 不可见 |
| 私密配置 | 敏感配置归档(见下节) | nas 可读写 | 不可见(OpenList 无挂载) |
| 维保管理 | 维保资料(只读) | 只读 + 访问密码 | 经 OpenList 只读分享 |
| 归档 | 历史归档(只读) | 只读 + 访问密码 | 经 OpenList 只读分享 |
权限矩阵的原则:默认不可见,例外才开放。维保管理和归档是唯二经 OpenList 对外(受控)分享的,而且是只读 + 访问密码双层保护。私密配置是红线中的红线:不挂载到任何对外服务,OpenList 里没有这个存储,file.028000.xyz 上看不到。
四、私密配置:敏感资料的专用共享
这是用户亲定的规矩:VPN 密钥、证书、Token 类敏感配置,统一归档到 NAS 上独立的"私密配置"共享文件夹,不散落在聊天记录、日志、临时文件里。
NAS/私密配置/
├── README.md            # 归档规范:什么能进、怎么分类
├── 踩坑记录.md          # 运维踩坑持续追加
├── WireGuard/
│   ├── README.md        # 用途、导入方法、VPN 内地址
│   ├── wg-pc.conf       # 电脑客户端配置
│   └── wg-phone.png     # 手机二维码
├── 导航页/
│   └── README.md        # nav.028000.xyz 的 basic auth 账号
└── 图床/
    └── README.md        # EasyImage 的 admin 密码、API token
每类敏感配置一个子目录 + 一份 README,说明"这是什么、怎么用"。上传后从 NAS 回读做 MD5 校验,确保归档件和源文件一致。安全验证:CT701(OpenList)无此挂载,file 站上不可见。
这个设计的本质是:敏感信息也要有"单一可信源"。以前密码散在聊天记录里,找起来翻半天,还担心泄露。现在找密码就去 NAS 私密配置,一个地方,全了。
五、访问方式:内网为主,VPN 兜底
| 场景 | 地址 | 说明 |
|---|---|---|
| 内网 | https://192.168.0.106:5001 | DSM 管理,自签证书需手动继续 |
| VPN 内 | https://10.88.0.1:28100 | 手机连 WireGuard 后直达 |
| nps 隧道 | VPS 28100 → 192.168.0.106:5001 | VPS 本机可达,防火墙仅 VPN 可达 |
28100 从未对公网开放(防火墙 DROP),这是预期的。DSM 的自签证书,浏览器访问时要点"继续前往",属于正常。DSM 的 auth.cgi 有登录保护:短时间反复调用会被限流,登录一次拿 sid 复用到底,别写循环反复登录。
六、踩坑记录
坑 1:DSM auth.cgi 登录保护
短时间多次调用 auth.cgi 会被限流,表现为超时或空响应,页面本身正常。解法:登录一次复用 sid。触发后冷却约 15 分钟。写自动化脚本调 DSM API 时,这个限制要记在心里。
坑 2:sdb 51 个待映射扇区
审计发现 sdb 有 51 个待映射扇区,后续观察未恶化。待映射扇区是"硬盘发现坏道但还没重映射"的中间态,可能是虚惊,也可能是前兆。对策:纳入定期观察,下次备份验证时顺手看一眼 SMART。如果持续增长,提前换盘,别等真坏了再抢救。
坑 3:PVE 重启后 NAS 未就绪,虚机启动失败
PVE 重启后,700/701 曾因 NAS 未就绪启动失败(依赖 NAS 挂载的虚机/容器,NAS 还没起来就去挂载,直接失败)。这个坑记在私密配置/踩坑记录.md 里。对策:依赖 NAS 的服务,启动顺序排后,或者加挂载重试。目前是手动恢复,已记入待办做成自动的。
DSM 常用操作速查
DSM 是网页系统,常用操作记几个入口,省得每次翻菜单:
| 操作 | 入口 |
|---|---|
| 看硬盘 SMART | 存储管理器 → HDD/SSD → 健康信息 |
| 建共享文件夹 | 控制面板 → 共享文件夹 → 新增(设好权限) |
| 看谁在读写 | 资源监控 → 任务/性能,找 IO 大户 |
| 备份 DSM 配置 | 控制面板 → 更新和还原 → 配置备份 |
SMART 重点看三个值:待映射扇区数、重映射扇区数、通电时间。前两个是"坏道指标",持续增长就准备换盘;通电时间是"年龄",3T 盘跑满 3 万小时就当它进老年期,备份勤快点。
快照与版本:误删的后悔药
群晖支持共享文件夹快照(Snapshot Replication 套件),误删、改错、勒索病毒,快照能救命:
- 给"办公文件"这种天天改的共享开快照,保留策略按"每小时 24 份、每天 7 份、每周 4 份"配;
- 快照不是备份(盘坏了快照一起没),它是"后悔药",和 NAS→异地的备份配合用;
- 恢复单个文件从快照里拿,不用整盘回滚。
快照占空间,但和"文件被误删"的代价比,不值一提。开一次,忘掉它,关键时刻它会报答你。
存储规划的长期视角:容量规划
NAS 的盘不是买来就完事,容量规划是持续功课。3 块 3T,听起来不小,但 2.1T 的办公文件、85G 的 PVE 备份、 growing 的照片视频,几年就满了。容量规划三问:
一问:增长有多快? 每季度看一次各共享的用量,算增长率。办公文件一年涨 500G,还是 50G,直接决定"什么时候加盘"。没有增长率的容量规划,等于闭眼开车。DSM 的存储管理器里有用量历史,截个图存档,季度对比。
二问:什么在占地方? 用 DSM 的存储分析,找大户。通常是大视频、旧备份、重复文件。PVE 备份的保留策略(keep-last=3)就是"自动清理"的例子:备份天然膨胀,不设保留就是无底洞。定期问"这 500G 是什么",该删的删,该归档的归档。
三问:加盘还是换盘? 盘位满了,加不了,就换大盘(3T→8T,一块块换,RAID 重建)。盘位没满,加盘最省事。换盘时注意:一次只换一块,等重建完成再换下一块,别两块一起拔。重建期间别断电,别跑大 IO。
容量规划的底线思维:用到 80% 就行动。存储池用到 90% 以上,性能下降、快照失败、扩容风险,全来了。80% 是黄线,不是红线。黄线就加盘,别等红线。
还有一个长期视角:硬盘是消耗品。3T 盘跑满 3 万小时,进老年期。SMART 定期看,待映射扇区增长就准备换。硬盘没有"突然死亡",只有"没被注意到的慢性死亡"。把换盘当成"计划内"的事,而不是"救火",心态完全不一样。预算里每年留一块盘的钱,盘坏了不心疼。
黑群晖的引导:RR 与"洗白"
黑群晖的"黑",指的是用非官方硬件跑 DSM。引导是关键:RR(Redpill)引导,负责在开机时"骗"过 DSM,让它以为自己在群晖硬件上。这篇不讲引导的安装细节(版本太多,一写就过时),讲三个长期要知道的点。
一是引导和 DSM 版本绑定。 DSM 升级前,先确认 RR 引导支持新版本。手快点了 DSM 的"更新",引导不支持,开机变砖(其实是进不了系统,数据还在,但吓人)。规矩:DSM 更新前,先查引导的兼容列表,有快照先快照,没快照先备份。更新这种事,慢就是快。
二是"洗白"是什么。 洗白是指用正版序列号,让黑群晖能用 QuickConnect、推送通知等官方服务。不洗白,这些官方服务用不了,但本地功能全正常。这套环境走内网 + VPN + nps 隧道,不需要 QuickConnect,所以没洗白。洗白是"锦上添花",不是"必需"。需要远程访问?WireGuard 比 QuickConnect 靠谱。
三是引导 U 盘/盘。 RR 引导装在独立的小盘/U 盘上,它坏了,DSM 进不去,但数据盘没事。重做一个引导盘,数据回来。所以引导盘也备份:把引导镜像存 NAS 一份,坏了 10 分钟重做。引导是"钥匙",数据是"保险箱",钥匙丢了能配,配钥匙的方法(镜像)要存好。
DSM 的双因素:开
DSM 账号,开双因素(2FA)。DSM 在内网,但 VPN 进来就能到,等于"半公网"。管理员账号的 2FA,是最后一道门。DSM 的 2FA 在"个人设置 → 账号 → 双重验证"里开,手机装个验证器 App。开完,登录多输 6 位数,习惯一周就养成了。管理员账号被盗,NAS 全盘数据任人看,这个代价,6 位数挡得住。 NAS 是地基,地基的维护是慢功夫。SMART 定期看,容量用到 80% 就行动,私密配置守好红线。慢功夫,快不得,也省不得。地基稳,上面的楼才敢加层。楼加得再高,地基的事不能忘。忘了,就等着半夜被硬盘报警吵醒。报警是好事,怕的是没报警直接挂。SMART 是预警,不是保险。预警了就行动,别赌。赌硬盘,是 homelab 最贵的赌博。 硬盘的"年龄"也要管。三块 3T 盘,通电时间不一样,老化速度不一样。DSM 里能看到每块盘的通电小时数,3 万小时是个坎:过了这个坎,故障率爬升。老盘别放关键数据:把冷数据(归档、旧备份)放老盘,热数据(办公文件、虚机备份)放新盘。盘位是资源,年龄是属性,按年龄分数据,是精细化运维。盘坏了不心疼的前提,是"重要的东西不在老盘上"。
七、总结
NAS 规划三句话:3 块 3T 直通盘,SMART 定期体检;共享文件夹按用途划分权限,默认不可见;敏感配置统一进"私密配置"共享,一个地方全找到。红线重申:NAS 文件绝不能暴露给外人,任何共享方案先过安全关。存储是地基,地基稳了,上面的博客、密码库、备份才站得住。
相关阅读:《PVE 定时备份体系:vzdump 落 NAS + 宿主机配置打包》、《OpenList 文件共享:从 Copyparty 迁移与去指纹加固》。